אזהרת סייבר חריגה לרשתות המזון בישראל: מערך הסייבר הלאומי פנה היום (שני) לרשתות השיווק ולחברות המפעילות מחסני קירור והקפאה, בדרישה לבדוק באופן מיידי את מערכות הבקרה המחוברות לאינטרנט, בעקבות מתקפות שהתרחשו במדינות אירופה.
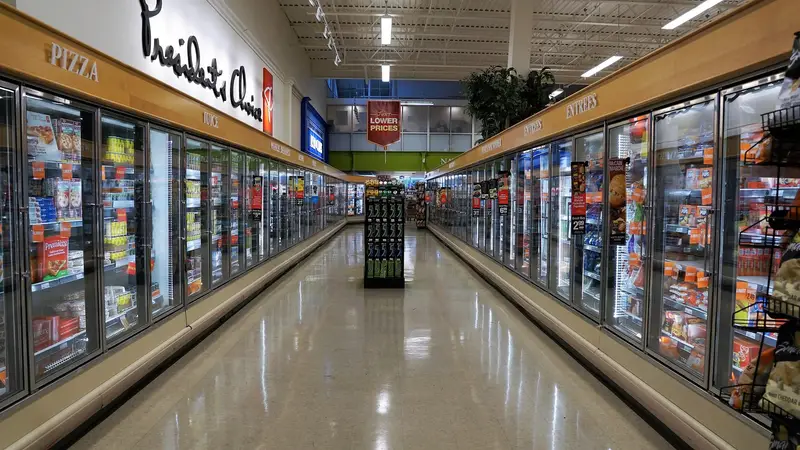
במתקפות הצליחו האקרים לחדור למערכות בקרת הטמפרטורה של סופרמרקטים, לשנות מרחוק את הגדרות הקירור ולהפעיל תוכניות הפשרה ממושכות. כתוצאה מכך התחממו מקררים ומקפיאים, כמויות גדולות של מזון התקלקלו ובחלק מהמקרים נגרמו נזקים לציוד ואף שריפות.
מאות חנויות נפגעו, הטמפרטורות זינקו ל-50 מעלות
עוד באתר:
המתקפות החלו בחודש אוקטובר בצרפת, שם נפגעו מאות סופרמרקטים. לפי דיווחי רויטרס, התוקפים העלו בחלק מהמערכות את הטמפרטורות ל-50 מעלות צלזיוס. משרד התובע בפריז פתח בחקירה בעקבות הנזקים למוצרי המזון והדיווחים על שריפות.
היום דווח על גל נוסף שפגע ברשתות שיווק בשוודיה, בלגיה, לוקסמבורג, אירלנד ומדינות נוספות. בין הרשתות שנפגעו נמצאות ICA, Coop, Delhaize ו-Carrefour. בחלק מהחנויות הושלכה סחורה שהתקלקלה בעקבות הפגיעה במערכות הקירור.
בישראל דורשים בדיקה מיידית של המערכות
בעקבות האירועים פנה מערך הסייבר הלאומי לרשתות השיווק ולמרכזים הלוגיסטיים בישראל, בדגש על מערכות המאפשרות גישה מרחוק לטכנאים ולספקי שירות.
המערך הנחה את הגופים לבדוק שמערכות הבקרה אינן חשופות ישירות לאינטרנט, להחליף סיסמאות ברירת מחדל, לעדכן תוכנות מיושנות ולהפעיל אימות רב-שלבי בגישה מרחוק.
בנוסף נדרשו הרשתות להפעיל התרעות עצמאיות על שינויי טמפרטורה חריגים ולדווח למערך על בדיקות האבטחה שביצעו.
החשש המרכזי הוא מפגיעה במערכות תפעוליות, שבהן חדירת סייבר עלולה לגרום לנזק פיזי בתוך שעות, לשבש את שרשרת אספקת המזון ולפגוע בפעילות המסחרית.
במערך הסייבר מדגישים כי כל ארגון המפעיל מערכות קירור המחוברות לרשת נדרש לבחון את רמת ההגנה שלהן. פעילות חריגה יש לדווח למוקד 119.