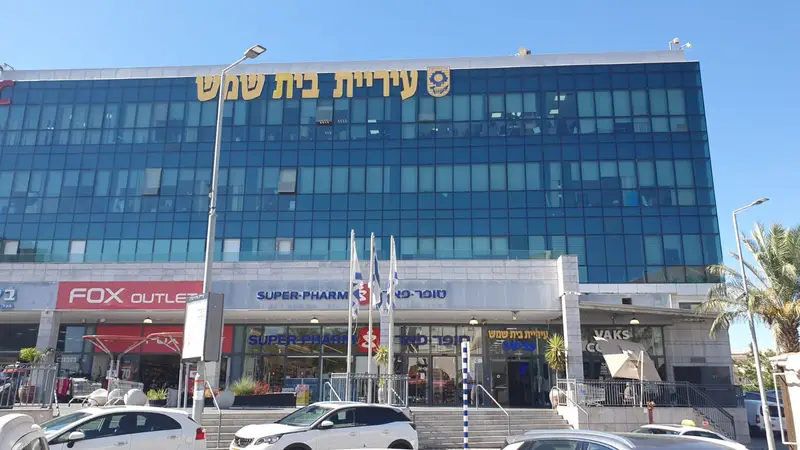
הרשות להגנת הפרטיות במשרד המשפטים הטילה על עיריית בית שמש עיצום כספי בסך 64 אלף שקל, בעקבות אירוע אבטחת מידע במערכת המידע הגאוגרפית – GIS – של העירייה. במסגרת האירוע התאפשרה דרך אתר העירייה גישה למידע אישי של כ-4,600 תושבים המטופלים בשירותי הרווחה, לרבות מידע רפואי המוגדר כבעל רגישות מיוחדת.
החשיפה נגרמה בעקבות תקלה במערכת שהופעלה עבור העירייה באמצעות ספק חיצוני. האירוע התגלה לאחר שעיתונאי איתר את האפשרות לצפות במידע ודיווח על כך לעירייה ולרשות להגנת הפרטיות. לאחר קבלת הדיווח הושבתה המערכת, הגישה למידע נחסמה ונפתח בירור מנהלי מול העירייה והספק.
בבדיקה נקבע כי העירייה לא ציינה במסמך הגדרות המאגר את הספק החיצוני כ"מחזיק" במאגר הרווחה, אף שניתנה לו גישה ממושכת למערכות והוא עיבד מידע אישי עבור העירייה במשך קרוב לשנתיים. עוד נמצאו ליקויים בנוהל אבטחת המידע המסדיר התקשרות עם גורמים חיצוניים.
עוד באתר:

לפי הרשות, הנוהל לא הגדיר כנדרש את מטרות השימוש במידע, סוגי המידע שהספק רשאי לעבד, המערכות שאליהן הותרה גישה, תקופת ההתקשרות והאפשרות להסתייע בספקים נוספים. הרשות דחתה את טענת העירייה שלפיה מדובר בפער מנהלי שנעשה בתום לב, וקבעה כי היה עליה להיערך לדרישות תיקון 13 לחוק הגנת הפרטיות במועד.
הקנס המקורי בגין שתי ההפרות עמד על 80 אלף שקל – 40 אלף שקל עבור כל הפרה – אך הופחת ל-64 אלף שקל משום שבחמש השנים שקדמו לאירוע לא הוטלו על העירייה עיצומים או אמצעי אכיפה בשל הפרת הוראות אלה. מנהלת מערך האכיפה ברשות, עו"ד עדי מנחם באר, הדגישה כי ארגון המעניק לספק חיצוני גישה למידע רגיש חייב להסדיר את ההתקשרות בהתאם לחוק. הבירור המנהלי מול הספק טרם הסתיים.